Beta — provato su Debian 12 e 13, segnalazioni benvenute
Il pannello che rende BIND9 gestibile.
DNS autoritativo su Debian 12 e 13, in un solo pannello. Per-zona master/slave/forward con form condizionali, DNSSEC in un click (KASP) coi record DS pronti per il registrar, feed RPZ di threat-intel curati più i tuoi URL feed personali, verifica propagazione live su Cloudflare e Quad9. I file sono la fonte di verità — niente database, vim è un editor di prima classe.
Gratis per uso personale e non-commerciale — homelab, studio, DNS in casa per i tuoi domini. L'uso commerciale (clienti paganti, produzione a scopo di lucro) richiede una licenza NetForge attiva — vedi i termini.
Il pannello in un minuto
Perché nomina
DNSSEC in un click, con DS export
Attiva dnssec-policy default; su una zona
master e BIND genera KSK + ZSK in
/srv/nomina/dnssec/<zona>/ entro un
minuto. nomina calcola i record DS (SHA-256 + SHA-384) e
te li mostra pronti da incollare al registrar — drift
detection inclusa.
RPZ threat-intel pronto all'uso
Feed curati (URLhaus, Hagezi, OISD, mining NetForge) si attivano con un checkbox. Inserisci i tuoi URL feed per blocklist private. Whitelist e custom block list come override globali — un falso positivo si risolve in un punto solo, senza disabilitare un feed intero.
File, non un database
Le zone sono .json sidecar accanto ai file
di zona BIND. Gli admin sono admins.json.
Audit log .jsonl. Liste RPZ file di zona.
Vim-li. Le modifiche tornano pulite nel pannello
— niente schema migrations, niente acrobazie sul backup.
Dynamic DNS per chi non ha IP fisso
Autorizzi un host — per esempio casa.example.com —
ad aggiornare il proprio record con nsupdate,
firmato da una chiave TSIG che può cambiare solo quel nome e
quei tipi. Il pannello ti dà il file della chiave, lo script
pronto (IPv4 / IPv6 attuali), la riga di cron e il
dig per verificare.
Chiavi TSIG e primario nascosto
Crei o importi le chiavi TSIG dal pannello e le indichi nella zona: un secondario su una connessione di casa, senza IP fisso, prende la zona per firma invece che per indirizzo. Tieni il primario nascosto — nel SOA, fuori dagli NS — e lascia rispondere al mondo secondari pubblici come BuddyNS.
Trasferimenti leggibili
Ogni zona mostra chi l'ha copiata, con quale chiave e chi è stato rifiutato — letto dal log di BIND, con cosa vuol dire l'errore. Le zone secondarie mostrano serial, prossimo refresh e record. NOTIFY, reload e retransfer sono pulsanti, non SSH.
Lo stack scelto
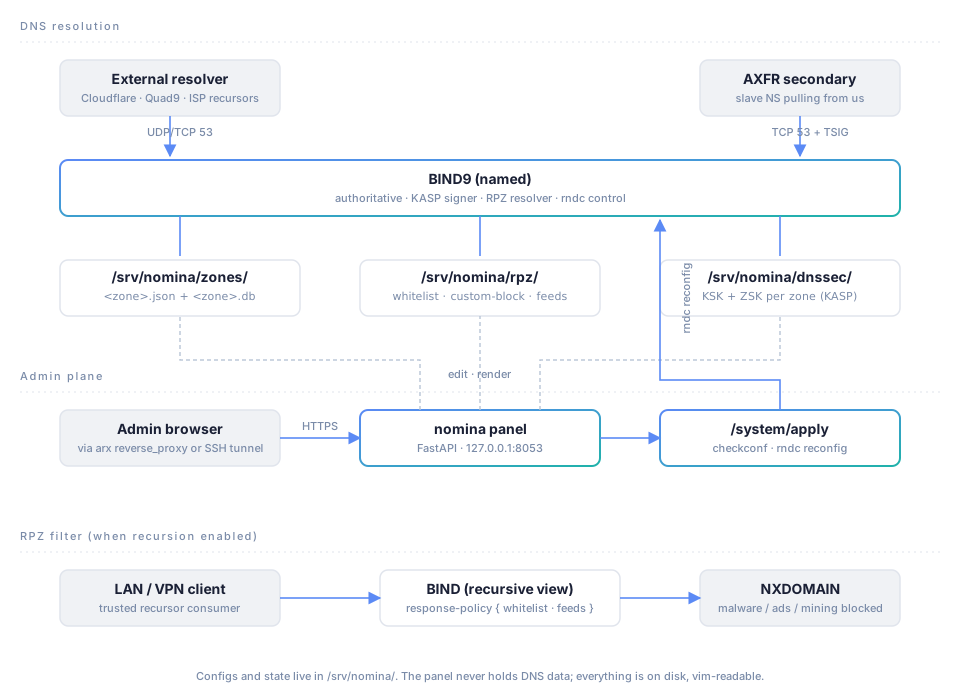
Come scorre una query in nomina
Due corsie — in entrata (il mondo che risolve le tue zone) e admin (tu che le modifichi). Stesso demone, stesso stato SQLite-free, niente pezzi in più. Ogni box col bordo blu è qualcosa di cui il pannello genera la config e che puoi leggere su disco.
Parte della famiglia NetForge
nomina non prova a essere tutto. Due pannelli sorella si occupano di ciò che non è DNS — insieme coprono hosting, posta e nomi su un solo server self-hosted.
arx
Pannello hosting. nginx + PHP-FPM, firewall outbound per-sito, WireGuard come admin plane, filtro Squid SNI. L'edge HTTPS che fronta nomina (e missus). arx.netforge.it →
missus
Pannello mail server. Postfix + Dovecot + Rspamd. SMTP, IMAP, DKIM, backup granulare. Si abbina a nomina per gestire i record MX dei tuoi domini. missus.netforge.it →
nomina (sei qui)
DNS autoritativo. BIND9 + KASP + RPZ + verifica propagazione. La metà nomi della triade. arx + missus + nomina = base self-hosted.